Développement web et technologie
Alerte de sécurité critique PHP : deux vulnérabilités soulignent l’importance de la maintenance web
PHP annonce deux vulnérabilités critiques notées CVSS 9,2. Préparer les mises à jour, examiner son site et protéger la continuité de l’activité.
En bref
Idées clés
- PHP a annoncé deux vulnérabilités critiques notées CVSS 4.0 9,2 et une publication exceptionnelle prévue le 21 octobre 2026.
- L’annonce préalable ne précisait pas les versions concernées et ne signifie pas que tous les sites PHP ont été compromis.
- La réponse comprend inventaire, sauvegardes restaurables, correctifs prioritaires et vérification des processus essentiels.
- La maintenance préventive associe sécurité, compatibilité et continuité de l’activité.
Une nouvelle alerte de sécurité concernant PHP, une technologie utilisée par des sites web et des boutiques en ligne, rappelle aux entreprises que la mise à jour des systèmes est essentielle pour protéger leurs informations et assurer la continuité de leur activité.
L’équipe de sécurité de PHP a annoncé une publication exceptionnelle pour corriger deux vulnérabilités critiques, toutes deux notées 9,2 sur 10 selon le système CVSS 4.0.
L’annonce officielle du 20 octobre prévoit cette publication le 21 octobre 2026 à 14:00 UTC, soit 16:00 en Espagne péninsulaire. PHP peut avancer la publication si des détails deviennent publics ou si des preuves d’exploitation active apparaissent.
Cette annonce préalable permet aux administrateurs, développeurs et entreprises de préparer les correctifs. Elle pose aussi une question opérationnelle : votre entreprise peut-elle réagir lorsqu’une vulnérabilité critique touche son site ?
Que s’est-il passé et pourquoi est-ce important ?
PHP est largement utilisé pour développer des sites, des plateformes ecommerce et des applications professionnelles. WordPress, WooCommerce, Drupal, Joomla et PrestaShop reposent sur PHP pour des fonctions importantes.
Le 20 octobre, les responsables du projet ont annoncé deux vulnérabilités critiques et une mise à jour exceptionnelle. Le CERT-EU a également publié un avis évoquant une possible exécution de code à distance, sur la base des informations préliminaires disponibles.
Selon les conditions nécessaires à son exploitation, une telle vulnérabilité pourrait permettre à un attaquant d’exécuter des instructions malveillantes sur un serveur concerné. Les conséquences possibles comprennent un accès non autorisé aux informations, la modification des fichiers, l’indisponibilité d’une boutique, l’installation de code malveillant ou un accès persistant.
D’autres services hébergés sur la même infrastructure pourraient également être compromis. L’impact dépend toutefois de l’environnement réellement concerné et des conditions techniques de l’attaque.
L’annonce préalable ne précisait ni les détails techniques définitifs ni les versions corrigées. PHP indiquait que ces informations accompagneraient la publication. Cela ne signifie pas que tous les sites utilisant PHP ont été compromis, mais les entreprises doivent identifier leurs installations et préparer leur réponse.
Quels sites doivent être examinés ?
Toute entreprise utilisant PHP doit vérifier sa situation, en particulier dans les cas suivants.
Sites institutionnels WordPress. Même un site présentant simplement une entreprise dépend d’un système de gestion de contenu et de composants pouvant présenter des vulnérabilités.
Boutiques WooCommerce ou PrestaShop. Un incident peut toucher le catalogue, le paiement, les commandes, les intégrations ou la disponibilité de la boutique.
Applications professionnelles sur mesure. Les portails clients, intranets, outils de gestion et plateformes connectées par API peuvent également dépendre de PHP.
Serveurs utilisant des versions anciennes. Les branches sans support officiel augmentent l’exposition, car les nouvelles vulnérabilités peuvent ne plus recevoir de correctifs.
Le risque réel dépend des versions concernées, de la configuration et des conditions d’exploitation confirmées par le fournisseur. L’utilisation de PHP ne prouve pas, à elle seule, qu’une installation précise soit exploitable.
Comment votre entreprise doit-elle réagir ?
Sitelicon recommande une procédure organisée, avec des responsabilités identifiées et une vérification des résultats.
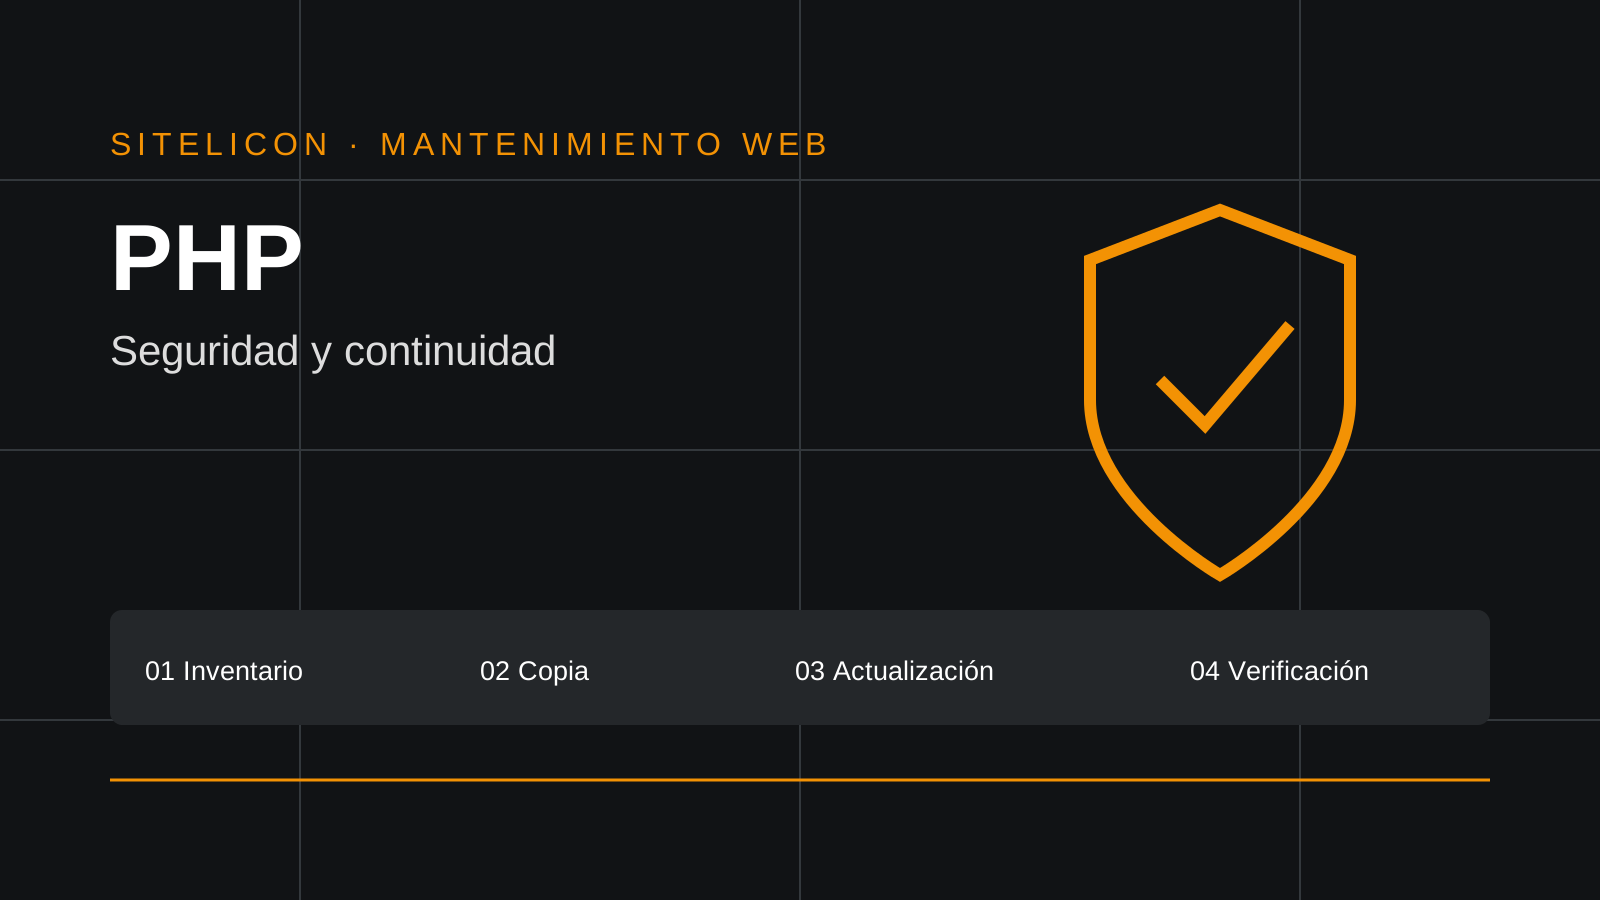
1. Identifier la version de PHP utilisée
Déterminez la version qui exécute réellement chaque site ou application. Utilisez les outils de l’hébergeur ou un accès administratif, sans publier de pages de diagnostic contenant des informations sur le serveur.
Le réglage par défaut du compte d’hébergement peut différer de la version utilisée par un site précis. Vérifiez également si cette version bénéficie encore de mises à jour officielles de sécurité.
2. Recenser les systèmes exposés
La vérification doit dépasser la page principale. Incluez les boutiques, sous-domaines, applications internes accessibles depuis Internet, intégrations et autres services PHP.
Un inventaire à jour permet de localiser les systèmes concernés, d’identifier les responsables et d’organiser plus rapidement les interventions nécessaires.
3. Préparer des sauvegardes vérifiées
Avant toute modification importante, préparez une copie récente et restaurable des fichiers, bases de données et configurations utiles.
L’existence d’une sauvegarde ne suffit pas. L’équipe doit connaître la procédure de restauration et vérifier son fonctionnement. Les accès et responsabilités nécessaires doivent être disponibles au moment de l’intervention.
4. Appliquer les mises à jour de sécurité
Dès que les versions corrigées sont disponibles, identifiez les installations concernées et donnez la priorité à leur mise à jour, en suivant les instructions officielles et en vérifiant la compatibilité de l’application.
Lorsque PHP est fourni par l’hébergeur ou une distribution du système d’exploitation, consultez aussi ses avis. Des correctifs peuvent être distribués dans ses propres paquets. Il faut donc vérifier les instructions adaptées à l’environnement réellement installé.
5. Vérifier les fonctions essentielles
Après la mise à jour, contrôlez les processus importants. Pour une boutique, testez le panier, les paiements, les commandes, les messages et les intégrations avec les autres systèmes.
La correction de sécurité doit être accompagnée d’une validation des parcours dont dépendent les clients et les équipes internes.
6. Surveiller et limiter l’exposition
Si la mise à jour immédiate est impossible, évaluez des protections temporaires, notamment des restrictions d’accès ou l’isolement des services exposés lorsque cela est adapté.
Examinez les journaux et alertes pour repérer des comportements suspects. Les mesures temporaires doivent avoir un responsable et s’accompagner d’un plan pour appliquer la correction définitive.
Le problème récurrent des sites sans maintenance
Une entreprise investit souvent dans le développement d’un site, puis considère le projet comme terminé après sa mise en ligne. Des mois ou des années peuvent passer sans procédure régulière de maintenance.
Un site reste pourtant un système technologique en évolution. Serveur, environnement PHP, gestionnaire de contenu, extensions, bibliothèques et intégrations reçoivent des mises à jour. De nouvelles vulnérabilités apparaissent avec le temps.
Un site peut sembler fonctionner correctement tout en utilisant des composants obsolètes ou en présentant des risques importants.
La mise à jour d’une installation négligée pendant plusieurs années peut aussi devenir un projet plus vaste. Les incompatibilités entre versions, extensions et développements spécifiques imposent parfois une intervention technique plus importante.
La maintenance préventive permet de gérer ces dépendances de manière continue et d’intégrer sécurité, stabilité et continuité dans le fonctionnement habituel de l’entreprise.
Que doit comprendre une maintenance web professionnelle ?
Un service de maintenance doit réunir prévention, correction et suivi, avec une procédure claire pour signaler les incidents.
Ses activités peuvent comprendre :
- Mises à jour : maintenir le gestionnaire de contenu, les extensions, le code et les composants serveur inclus dans le contrat.
- Sécurité : examiner les vulnérabilités, configurations et alertes pertinentes.
- Sauvegardes : disposer de copies adaptées et de procédures de récupération.
- Surveillance : détecter les interruptions et comportements inhabituels.
- Compatibilité : vérifier que les mises à jour préservent les fonctions essentielles.
- Gestion des incidents : définir responsables, procédures et modalités d’intervention.
- Évolution : adapter la plateforme aux nouvelles exigences techniques et commerciales.
Le contrat doit préciser les applications et infrastructures couvertes, la fréquence des tâches et la procédure applicable aux incidents critiques. Ce périmètre permet de comprendre concrètement le service fourni.
Quel est le coût d’un défaut de maintenance ?
Le coût d’un incident dépasse la réparation technique. Pour une boutique, plusieurs heures d’indisponibilité peuvent représenter des commandes perdues, des dépenses publicitaires inutiles et des clients partis chez un concurrent.
Pour un site institutionnel, une faille peut nuire à la réputation, interrompre la génération de contacts ou exposer des informations. Si des données personnelles sont concernées, il faut aussi évaluer les obligations de notification et les responsabilités applicables.
L’investigation, la restauration et la reprise ajoutent du travail. Une stratégie préventive peut rendre les interventions et les coûts plus prévisibles que des urgences répétées après une panne.
Pourquoi disposer d’un prestataire réactif ?
Une vulnérabilité critique exige de connaître l’infrastructure, d’identifier rapidement les systèmes concernés, d’évaluer le risque et d’appliquer les mesures appropriées.
Une équipe de maintenance doit comprendre la plateforme, ses dépendances et les procédures d’intervention. Installer le correctif fait partie de cette responsabilité, tout comme préparer le changement et contrôler le résultat.
Depuis plus de 20 ans, Sitelicon accompagne les entreprises dans le développement et la maintenance de plateformes numériques : sites institutionnels, boutiques, intégrations et applications professionnelles sur mesure.
Notre approche associe développement, infrastructure, maintenance et évolution afin que les plateformes restent stables et utiles à l’activité.
Quand avez-vous vérifié la sécurité de votre site ?
L’alerte PHP rappelle que la sécurité est un processus continu. Votre entreprise doit connaître les versions utilisées, les mises à jour applicables, la capacité de restauration des sauvegardes et le responsable de la réponse.
Elle doit également savoir si le contrat de maintenance couvre les vulnérabilités critiques et l’infrastructure concernée.
Si ces réponses manquent, examinez votre plateforme et définissez un plan adapté. Sitelicon peut vous aider à évaluer son état technique, identifier les risques et établir les priorités.
Découvrez nos services de maintenance web, AWS, cloud et systèmes et développement WordPress, ou contactez Sitelicon pour examiner votre plateforme.
Responsabilité éditoriale
Qui est responsable de ce contenu ?
Équipe Sitelicon
Contenu créé et maintenu par l’équipe multidisciplinaire de Sitelicon.
- Publication
- Dernière révision
- Traçabilité
- 3 sources référencées
Sources et mise à jour
Informations vérifiées et datées.
Dernière mise à jour enregistrée le . Les fonctionnalités et conditions des plateformes numériques peuvent évoluer.
Services associés
Nous pouvons vous aider à passer à l’action.
Pour chaque article, nous sélectionnons les expertises Sitelicon directement liées au sujet.
Maintenance web
Mises à jour, surveillance et restauration dans un périmètre défini pour votre plateforme.
Voir le service 02AWS, cloud et systèmes
Infrastructure, surveillance et continuité des services qui soutiennent votre site.
Voir le service 03Développement WordPress
Développement et évolution de sites WordPress et de leurs intégrations.
Voir le service